Polítiques a Microsoft Fabric, molt més que un interruptor
Què són les noves polítiques de Microsoft Fabric anunciades a FabCon 2026, què controlen i quins límits tenen en preview.
Si administres un tenant de Microsoft Fabric, coneixes la sensació. Obres el portal d’administració, busques l’ajust que necessites i descobreixes que tens dues opcions: tothom o ningú. Bé, o un grup de seguretat, que ve a ser el mateix amb més paperassa.
A FabCon Barcelona, Microsoft va anunciar les polítiques a Microsoft Fabric, en preview. De tot el que es va presentar sobre govern de dades, és el que més ganes tinc de provar.
Què són les polítiques de Microsoft Fabric
Són regles basades en atributs. La pregunta deixa de ser «està activat això al tenant?» i passa a ser «qui ets, quina dada toques i des d’on?». Així ho expliquen la Kim Manis al blog de plataforma i la Dipti Borkar al de OneLake.
La Pris, la meva gata, fa anys que aplica polítiques basades en atributs: si no ets ella, no t’asseus en aquella cadira. Fabric acaba d’arribar a la mateixa conclusió.
La Ginger Grant ho resumia molt bé al seu article per a CODE Magazine, amb tres claus que la documentació oficial confirma:
- Es defineixen a nivell de tenant o de capacitat. L’àmbit es tria en crear la política i no es pot canviar després. Domini i workspace encara no estan disponibles com a àmbit.
- Manen per sobre de la configuració de sempre. Per exemple, quan hi ha una política de compartició externa activa, substitueix el tenant setting clàssic.
- Poden fer servir etiquetes de sensibilitat de Purview, així que governes segons el que conté la dada. Fins i tot hi ha una opció per a «sense etiqueta».
A més de les etiquetes, les condicions poden mirar els grups de seguretat d’Entra ID, el workspace, el tipus d’ítem i, per a la compartició externa, el domini de correu de qui rep la dada.
Què pots controlar amb les polítiques
Avui hi ha tres tipus de política documentats:
- Creació d’ítems (àmbit: capacitat). Decideix qui pot crear quin tipus d’ítem als workspaces d’una capacitat.
- Edició d’ajustos de workspace (àmbit: tenant). Decideix quins admins de workspace poden tocar certs ajustos.
- Compartició externa de dades (àmbit: tenant). Microsoft la va anunciar com a «properament», tot i que la documentació ja explica com funcionarà.
El de creació d’ítems és el que més m’ha cridat l’atenció, perquè és la primera vegada que Fabric et deixa limitar el que la gent pot crear. Si alguna vegada has obert un workspace i t’has trobat catorze lakehouses anomenats prova, prova2 i prova_final_ara_si, ja saps per què importa.
El de compartició externa és el que més ganes tinc de veure funcionant. Avui és un interruptor de tenant i moltes organitzacions el deixen apagat per por. Amb una política pots obrir-lo només per a certs grups, workspaces i dominis de destinació. Per exemple: l’equip de Finances pot compartir amb @partner.com, i ningú més amb ningú més.
La lletra petita de la preview
Abans de llançar-t’hi, això és el que m’he trobat a la guia d’inici:
- Regions. De moment no funcionen en capacitats de West Europe, North Europe ni West US. Si treballes a Europa, revisa on és la teva capacitat abans d’il·lusionar-te.
- Funcionen com a llista de permesos. Tan bon punt afegeixes una regla «Allow», tot el que no hi encaixi queda bloquejat. Si només permets crear notebooks i lakehouses, la resta d’ítems es bloqueja al moment. Defineix totes les regles abans d’activar.
- Una política activa per àmbit. Només hi pot haver un conjunt de polítiques actiu per tenant o per capacitat.
- Paciència. Els canvis triguen fins a 15 minuts a aplicar-se.
- Cost. Estan incloses a la llicència de Fabric i no consumeixen unitats de capacitat. Per fer servir etiquetes de sensibilitat necessites tenir activat Purview Information Protection.
On es gestionen les polítiques
Cada conjunt de polítiques és un ítem més de Fabric que viu en un workspace. S’habilita des del OneLake catalog, pestanya Govern, i s’activa des del Policies Center. Activar-lo és cosa d’un admin de Fabric si l’àmbit és el tenant, o d’un admin de capacitat si és una capacitat.
El que més il·lusió em fa és que tenen API REST i integració amb Git: polítiques com a codi, versionades igual que la resta de la plataforma i desplegables amb service principals. Això sí, l’activació no es pot fer des de Git: va per API o des del Policies Center.
A més, la pestanya Govern del OneLake catalog, que ja és GA, reuneix en un mateix lloc tenants, dominis, capacitats, workspaces, tags i polítiques, i et dona recomanacions sobre la teva postura de govern. I si treballes amb assistents de codi, arriben les Govern Skills dins de skills-for-fabric.
Polítiques vs. OneLake security: no feien el mateix?
Va ser el meu primer dubte. Amb tanta «política» solta entre Fabric i Purview és facilíssim embolicar-se, així que ho he ordenat per capes:
- Tenant settings: interruptors globals o per grup de seguretat, al portal d’administració.
- Polítiques a Fabric (nou): què pot crear, configurar i compartir cada persona, segons atributs.
- OneLake security: quines taules, carpetes, files i columnes veu cada persona dins d’un ítem.
- Purview protection policies: qui accedeix a un ítem segons la seva etiqueta de sensibilitat.
- Purview DLP: detectar dades sensibles i restringir-ne l’accés.
Tal com ho veig jo, OneLake security respon quines dades veu una persona. Les polítiques responen què pot fer a la plataforma. Es complementen, no es trepitgen.
En el mateix paquet van arribar dues coses més de OneLake security que mereixen menció. El nou View users in role, ja GA, et mostra qui accedeix a cada taula. I la replicació de rols de Snowflake, en preview, porta els permisos d’origen juntament amb el mirroring perquè no els hagis de refer a mà.
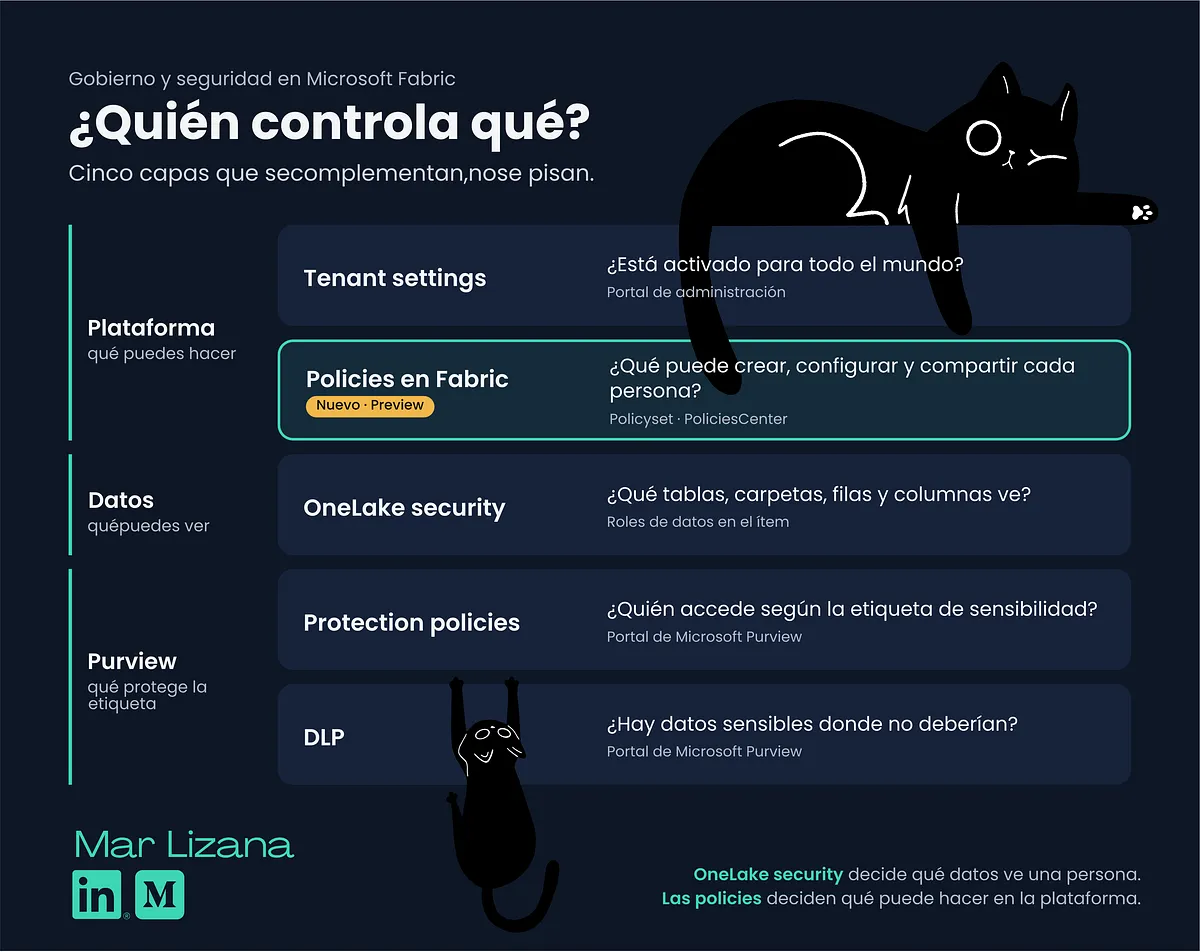 Capes de seguretat i govern a Microsoft Fabric: tenant settings, polítiques, OneLake security, Purview protection policies i DLP
La meva opinió
Això és un canvi d’enfocament. Per als qui muntem plataformes Fabric per a clients, encaixa amb el que més sento als kickoffs: volem donar autonomia als equips, però sense barra lliure.
Això sí, és en preview. Ara toca provar-ho en un tenant de proves abans de recomanar-ho a ningú en producció.
Quina provaràs primer? Et llegeixo als comentaris.
Fonts
- What are Microsoft Fabric policies (preview)?, Microsoft Learn
- Get started with Microsoft Fabric policies, Microsoft Learn
- Item creation policy, Microsoft Learn
- External data sharing policy, Microsoft Learn
- Automate Fabric policy sets with policy-as-code, Microsoft Learn
- Build, deploy, and govern Microsoft Fabric at scale, Kim Manis, Microsoft
- What’s new in Microsoft OneLake (FabCon Barcelona 2026), Dipti Borkar, Microsoft
- FabCon Europe 2026: OneLake Gets More Data and Stronger Governance for AI, Ginger Grant, CODE Magazine
- FabCon and SQLCon 2026 in Barcelona, Arun Ulag, Microsoft
T’ha servit? Aplaudeix, sense compte. Pots fer-ho diverses vegades.
Comentaris