Policies en Microsoft Fabric, algo más que un interruptor
Qué son las nuevas policies de Microsoft Fabric anunciadas en FabCon 2026, qué controlan y qué límites tienen en preview.
Qué son las nuevas policies de Microsoft Fabric anunciadas en FabCon 2026, qué controlan y qué límites tienen en preview.
Si administras un tenant de Microsoft Fabric, conoces la sensación. Abres el portal de administración, buscas el ajuste que necesitas y descubres que tienes dos opciones: todo el mundo o nadie. Bueno, o un grupo de seguridad, que viene a ser lo mismo con más papeleo.
En FabCon Barcelona, Microsoft anunció las policies en Microsoft Fabric, en preview. De todo lo que se presentó sobre gobierno de datos, es lo que más ganas tengo de probar.
Qué son las policies de Microsoft Fabric
Son reglas basadas en atributos. La pregunta deja de ser “¿está esto activado en el tenant?” y pasa a ser “¿quién eres, qué dato tocas y desde dónde?”. Así lo cuentan Kim Manis en el blog de plataforma y Dipti Borkar en el de OneLake.
Pris, mi gata, lleva años aplicando policies basadas en atributos, si no eres ella, no te sientas en esa silla. Fabric acaba de llegar a la misma conclusión.
Ginger Grant lo resumía muy bien en su artículo para CODE Magazine, con tres claves que la documentación oficial confirma:
- Se definen a nivel de tenant o de capacidad. El ámbito se elige al crear la policy y no se puede cambiar después. Dominio y workspace todavía no están disponibles como ámbito.
- Mandan sobre la configuración de siempre. Por ejemplo, cuando hay una policy de compartición externa activa, sustituye al tenant setting clásico.
- Pueden usar etiquetas de sensibilidad de Purview, así que gobiernas según lo que contiene el dato. Hay incluso una opción para “sin etiqueta”.
Además de las etiquetas, las condiciones pueden mirar los grupos de seguridad de Entra ID, el workspace, el tipo de ítem y, para la compartición externa, el dominio de correo de quien recibe el dato.
Qué puedes controlar con las policies
Hoy hay tres tipos de policy documentados:
- Creación de ítems (ámbito: capacidad). Decide quién puede crear qué tipo de ítem en los workspaces de una capacidad.
- Edición de ajustes de workspace (ámbito: tenant). Decide qué admins de workspace pueden tocar ciertos ajustes.
- Compartición externa de datos (ámbito: tenant). Microsoft la anunció como “próximamente”, aunque la documentación ya explica cómo funcionará.
El de creación de ítems es el que más me ha llamado la atención, porque es la primera vez que Fabric te deja limitar lo que la gente puede crear. Si alguna vez has abierto un workspace y te has encontrado catorce lakehouses llamados prueba, prueba2 y prueba_final_ahora_si, ya sabes por qué importa.
El de compartición externa es el que más ganas tengo de ver funcionando. Hoy es un interruptor de tenant y muchas organizaciones lo dejan apagado por miedo. Con una policy puedes abrirlo solo para ciertos grupos, workspaces y dominios de destino. Por ejemplo: el equipo de Finanzas puede compartir con @partner.com, y nadie más con nadie más.
La letra pequeña de la preview
Antes de lanzarte, esto es lo que me he encontrado en la guía de inicio:
- Regiones. De momento no funcionan en capacidades de West Europe, North Europe ni West US. Si trabajas en Europa, revisa dónde está tu capacidad antes de ilusionarte.
- Funcionan como lista de permitidos. En cuanto añades una regla “Allow”, todo lo que no encaje en ella queda bloqueado. Si permites crear solo notebooks y lakehouses, el resto de ítems se bloquea al momento. Define todas las reglas antes de activar.
- Una policy activa por ámbito. Solo puede haber un policy set activo por tenant o por capacidad.
- Paciencia. Los cambios tardan hasta 15 minutos en aplicarse.
- Coste. Están incluidas en la licencia de Fabric y no consumen unidades de capacidad. Para usar etiquetas de sensibilidad necesitas tener Purview Information Protection activado.
Dónde se gestionan las policies
Cada policy set es un ítem más de Fabric que vive en un workspace. Se habilita desde el OneLake catalog, pestaña Govern, y se activa desde el Policies Center. Activarla es cosa de un admin de Fabric si el ámbito es el tenant, o de un admin de capacidad si es una capacidad.
Lo que más ilusión me hace es que tienen API REST e integración con Git: policies como código, versionadas igual que el resto de la plataforma y desplegables con service principals. Eso sí, la activación no se puede hacer desde Git, va por API o desde el Policies Center.
Además, la pestaña Govern del OneLake catalog, que ya está en GA, reúne en un mismo sitio tenants, dominios, capacidades, workspaces, tags y policies, y te da recomendaciones sobre tu postura de gobierno. Y si trabajas con asistentes de código, llegan las Govern Skills dentro de skills-for-fabric.
Policies vs. OneLake security: ¿no hacían lo mismo?
Fue mi primera duda. Con tanta “policy” suelta entre Fabric y Purview es facilísimo liarse, así que lo he ordenado por capas:
- Tenant settings: interruptores globales o por grupo de seguridad, en el portal de administración.
- Policies en Fabric (nuevo): qué puede crear, configurar y compartir cada persona, según atributos.
- OneLake security: qué tablas, carpetas, filas y columnas ve cada persona dentro de un ítem.
- Purview protection policies: quién accede a un ítem según su etiqueta de sensibilidad.
- Purview DLP: detectar datos sensibles y restringir el acceso.
Mi forma de verlo, OneLake security responde a qué datos ve una persona. Las policies responden a qué puede hacer en la plataforma. Se complementan, no se pisan.
En el mismo paquete llegaron dos cosas más de OneLake security que merecen mención. El nuevo View users in role, ya en GA, te enseña quién accede a cada tabla. Y la replicación de roles de Snowflake, en preview, trae los permisos de origen junto al mirroring para que no tengas que rehacerlos a mano.
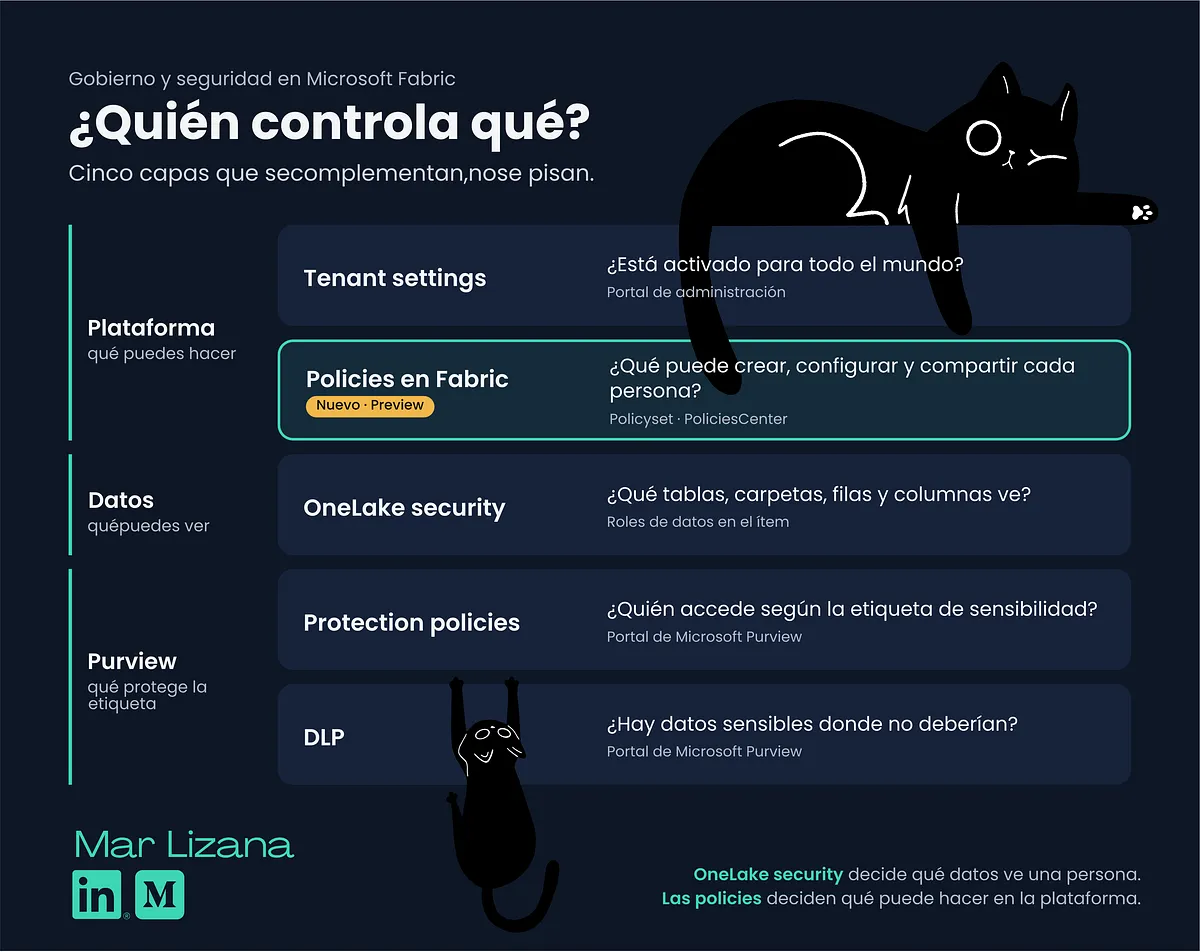 Capas de seguridad y gobierno en Microsoft Fabric: tenant settings, policies, OneLake security, Purview protection policies y DLP
Mi opinión
Esto es un cambio de enfoque. Para quienes montamos plataformas Fabric para clientes encaja con lo que más escucho en los kickoffs: queremos dar autonomía a los equipos, pero sin barra libre.
Eso sí, está en preview. Ahora toca probarlo en un tenant de pruebas antes de recomendarlo a nadie en producción.
¿Cuál vas a probar primero? Te leo en comentarios.
Fuentes
- What are Microsoft Fabric policies (preview)?, Microsoft Learn
- Get started with Microsoft Fabric policies, Microsoft Learn
- Item creation policy, Microsoft Learn
- External data sharing policy, Microsoft Learn
- Automate Fabric policy sets with policy-as-code, Microsoft Learn
- Build, deploy, and govern Microsoft Fabric at scale, Kim Manis, Microsoft
- What’s new in Microsoft OneLake (FabCon Barcelona 2026), Dipti Borkar, Microsoft
- FabCon Europe 2026: OneLake Gets More Data and Stronger Governance for AI, Ginger Grant, CODE Magazine
- FabCon and SQLCon 2026 in Barcelona, Arun Ulag, Microsoft
¿Te ha servido? Aplaude, sin cuenta. Puedes hacerlo varias veces.
Comentarios